
Non, WordPress n’est pas un logiciel « troué » : son cœur est solide, et l’immense majorité des piratages passe par les extensions, les mots de passe et les sites laissés sans entretien. En 2025, Patchstack a recensé 11 334 nouvelles vulnérabilités dans l’écosystème WordPress, dont 91 % dans des extensions, 9 % dans des thèmes et seulement 6 dans le cœur du logiciel, toutes de faible priorité. La réputation vient surtout de sa popularité : quand un outil fait tourner 40 % du web, il devient la cible numéro un des robots d’attaque.
Chez nous, la question revient presque à chaque prise en charge d’un site : « on m’a dit que WordPress se faisait pirater, faut-il en changer ? ». Voici, chiffres à l’appui, ce qui relève du vrai et ce qui relève du faux, et ce que nous observons réellement sur les sites que l’on nous confie.
WordPress, ou l’écosystème WordPress ?
Quand on dit « WordPress », on mélange souvent trois choses très différentes :
- Le cœur : le logiciel publié sur WordPress.org, maintenu par une équipe sécurité dédiée et relu par des milliers de développeurs.
- Les extensions et les thèmes : des dizaines de milliers de modules écrits par des éditeurs de toutes tailles, du grand éditeur au développeur isolé, avec des niveaux de qualité très inégaux.
- L’exploitation : l’hébergement, les comptes administrateurs, les mots de passe, la fréquence des mises à jour. Autrement dit, la façon dont le site est tenu au quotidien.
Les failles que l’on lit dans la presse concernent presque toujours le deuxième ou le troisième point. C’est une nuance importante : elle signifie que le risque se pilote, site par site.
Vrai ou faux : 6 idées reçues passées au crible
1. « Le cœur de WordPress est une passoire » : faux
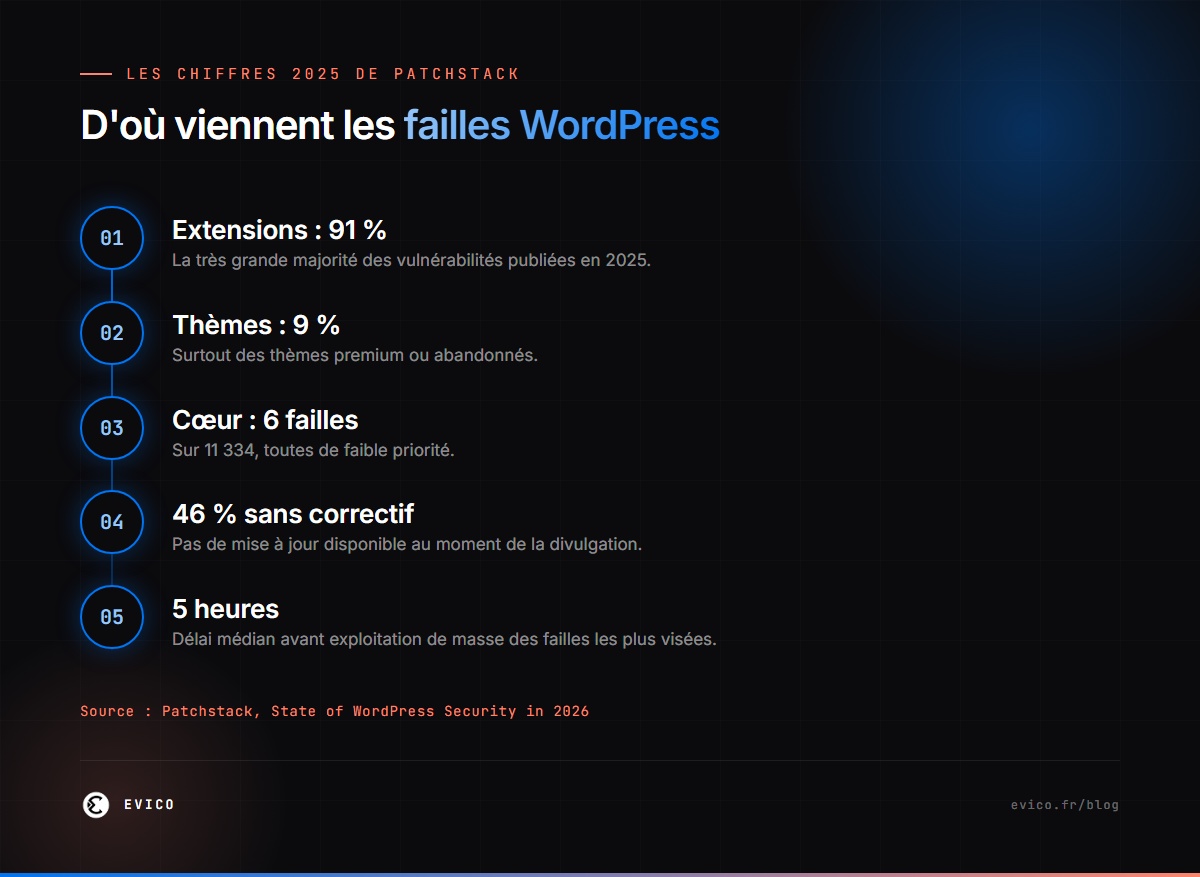
Les deux principaux observatoires de l’écosystème convergent. Patchstack, dans son rapport State of WordPress Security in 2026, ne compte que 6 vulnérabilités dans le cœur sur les 11 334 publiées en 2025, toutes classées en priorité basse. Wordfence en comptait 5 dans son rapport annuel 2024. À l’échelle d’un logiciel qui fait tourner des dizaines de millions de sites, c’est remarquablement peu.
Le cœur n’est pas infaillible pour autant : entre le 17 septembre et le 6 octobre 2026, WordPress a publié trois versions de sécurité (7.1.1, 7.1.2 et 7.1.3), dont une corrigeant une faille de gravité critique. Mais ces correctifs sortent vite, et les mises à jour mineures s’installent automatiquement par défaut depuis WordPress 3.7. Un cœur à jour est rarement la porte d’entrée.
2. « Les extensions sont le vrai problème » : vrai
C’est le cœur du sujet. Selon Patchstack, 91 % des nouvelles vulnérabilités de 2025 touchaient des extensions, et leur nombre total a progressé de 42 % en un an. Wordfence arrive au même constat pour 2024, avec 96 % des failles dans les extensions. Deux chiffres du rapport Patchstack méritent d’être retenus :
- 46 % des vulnérabilités n’avaient aucun correctif au moment de leur divulgation publique : l’éditeur n’avait pas encore réagi.
- Payer ne protège pas : les extensions et thèmes premium ou « freemium » représentent 29 % des signalements, et 59 % de ces failles étaient de haute priorité, c’est-à-dire exploitables dans des attaques automatisées.
Chaque extension installée est donc du code tiers qui tourne sur votre serveur, avec ses propres failles potentielles. Ce n’est pas une raison pour s’en priver, mais une raison de les choisir et de les surveiller.
3. « S’il est autant piraté, c’est parce qu’il est partout » : en grande partie vrai
Selon W3Techs (relevé du 13 octobre 2026), WordPress fait tourner 40,1 % de tous les sites web et représente 58,6 % des sites dont le CMS est identifié. Pour un attaquant, c’est un rendement imbattable : une seule faille dans une extension populaire ouvre potentiellement des milliers de sites.
Les attaques sont d’ailleurs massivement automatisées. En 2024, Wordfence a enregistré plus de 54 milliards de requêtes malveillantes et bloqué plus de 55 milliards d’attaques par mot de passe sur les sites qu’il protège. Personne ne « choisit » de pirater le site d’un artisan bordelais : des robots testent en continu toutes les adresses qui répondent, et entrent là où la porte est ouverte.
Ce biais de popularité se voit dans les statistiques de nettoyage. Dans son rapport 2019, Sucuri indiquait que WordPress représentait 94,23 % des sites infectés qu’il avait traités, pour une part de marché qu’il estimait alors à 62 % des CMS. Le chiffre est ancien et Sucuri est surtout sollicité par des sites WordPress, ce qui gonfle mécaniquement la proportion, mais la tendance est claire : être populaire, c’est être visé.
4. « Un site à jour ne peut pas être piraté » : faux
Les mises à jour restent la première protection, mais elles ne suffisent pas. Selon Patchstack, pour les failles les plus exploitées, le délai médian avant exploitation de masse était de 5 heures en 2025, et environ la moitié des vulnérabilités à fort impact étaient attaquées dans les 24 heures. Si la faille n’a pas encore de correctif, ou si vous mettez à jour une fois par mois, la fenêtre est ouverte.
Le rapport 2023 de Sucuri, construit sur près de 40 000 sites nettoyés, va dans le même sens : seuls 39,1 % des CMS étaient obsolètes au moment de l’infection. Autrement dit, plus de six sites piratés sur dix avaient un CMS à jour, et la porte d’entrée se trouvait ailleurs : extension vulnérable, accès volé, serveur mal cloisonné.
5. « Les mots de passe, c’est secondaire » : faux
Les 55 milliards d’attaques par mot de passe bloquées par Wordfence en 2024 rappellent que la force brute et la réutilisation d’identifiants volés restent des méthodes rentables. Et une fois dans la place, les pirates s’installent : Sucuri a trouvé des comptes administrateurs malveillants dans 55,2 % des bases de données infectées en 2023, et au moins une porte dérobée (backdoor) sur 49,21 % des sites compromis.
La CNIL recommande, pour un mot de passe utilisé seul, une robustesse d’au moins 80 bits d’entropie, soit par exemple 12 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux. Sur un compte administrateur WordPress, nous ajoutons systématiquement une double authentification.
6. « Mon hébergeur s’occupe de la sécurité » : en partie faux
Un bon hébergeur protège son infrastructure : réseau, serveurs, isolation entre clients, sauvegardes de base. Mais il ne connaît pas vos extensions. Patchstack a testé en 2025 les protections de plusieurs hébergeurs connus (pare-feu applicatifs, Cloudflare…) contre de vraies attaques WordPress : seules 26 % des attaques ont été bloquées, et à peine 12 % pour les vulnérabilités déjà connues comme exploitées. Patchstack vend lui-même une solution de protection, il faut donc lire ce chiffre avec recul, mais il illustre une réalité que nous constatons : la sécurité d’un site WordPress se joue au niveau de l’application, pas seulement du serveur.
WordPress face aux autres CMS : la comparaison honnête
WordPress est-il moins sûr que les autres solutions ? Ce n’est pas la bonne question. Il faut comparer des modèles, pas des logos.
| CMS | Modèle | Part des sites (W3Techs) | Qui gère la sécurité ? |
|---|---|---|---|
| WordPress | Open source, auto-hébergé | 40,1 % du web, 58,6 % des CMS | Vous (ou votre prestataire) : cœur, extensions, thème, hébergement |
| Joomla, Drupal | Open source, auto-hébergé | 1,1 % et 0,6 % du web | Vous aussi : même modèle, écosystème plus petit, donc moins ciblé |
| Shopify, Wix, Squarespace | SaaS fermé, par abonnement | 5,4 %, 4,2 % et 2,4 % du web | L’éditeur, pour l’essentiel. En contrepartie : moins de liberté, pas d’accès au code ni au serveur |
Joomla ou Drupal reposent sur le même principe que WordPress : un logiciel libre installé sur votre hébergement, enrichi d’extensions. Ils ne sont pas plus sûrs « par nature » ; ils sont simplement beaucoup moins répandus, donc moins visés, et disposent d’un catalogue d’extensions plus réduit.
Les solutions fermées comme Shopify ou Wix déchargent le client d’une grande partie de la sécurité technique, car c’est l’éditeur qui gère le serveur et le code. C’est un vrai avantage pour qui ne veut rien gérer. La contrepartie : un abonnement, une dépendance à la plateforme, et une liberté limitée sur le code, l’hébergement et les fonctionnalités. Vos comptes, vos mots de passe et les applications tierces que vous ajoutez restent, eux, sous votre responsabilité.
Notre lecture : WordPress n’est pas moins sûr, il est plus ouvert. Cette ouverture fait sa force, et elle transfère la responsabilité de la sécurité au propriétaire du site. Un site WordPress entretenu est un site sûr ; un site WordPress abandonné finit presque toujours par être compromis.
Ce que nous voyons sur les sites piratés qu’on nous confie
Quand nous intervenons sur un site WordPress piraté, l’enquête aboutit très souvent aux mêmes portes d’entrée :
- Une extension oubliée, désactivée mais pas supprimée, ou abandonnée par son éditeur depuis des années.
- Un thème ou une extension premium « gratuite » téléchargée sur un site douteux, livrée avec sa porte dérobée.
- Un compte administrateur fantôme : ancien prestataire, ancien salarié, stagiaire, avec un mot de passe jamais changé.
- Un mot de passe réutilisé sur un autre service qui, lui, a fuité.
- Un hébergement mutualisé partagé avec d’autres sites du même propriétaire, dont un vieux site oublié qui sert de point d’entrée pour contaminer les autres.
Le piratage se voit rarement tout de suite. L’un des cas les plus fréquents, chez nos clients comme dans les rapports de Sucuri, c’est le spam SEO : des milliers de pages en japonais ou des liens vers des sites de contrefaçon, que le propriétaire découvre en tapant son nom dans Google. Si c’est votre cas, notre méthode de nettoyage d’un site WordPress piraté en 7 phases détaille comment on remonte à la faille et comment on la referme.
Un doute sur la sécurité de votre site ? Nous nettoyons les sites WordPress piratés sous 24 à 48 h et sécurisons durablement les autres via notre maintenance WordPress. Ou contactez-nous : devis gratuit, réponse sous 24 h.
Alors, faut-il avoir peur de WordPress ?
Non, à condition de le traiter pour ce qu’il est : un logiciel vivant, qui demande un entretien régulier. Les chiffres racontent tous la même histoire. Le cœur est solide, les extensions sont le maillon faible, les attaques sont automatiques et rapides, et un site tenu à jour, avec peu d’extensions bien choisies, des comptes propres et des sauvegardes externalisées, résiste à l’immense majorité des attaques.
Concrètement, nous avons listé dans un article dédié les 15 réglages pour sécuriser WordPress, classés par priorité. Et si vous préférez déléguer, notre maintenance WordPress prend en charge mises à jour testées, surveillance et sauvegardes, avec une équipe 100 % interne. Pour un projet plus large, notre agence WordPress à Bordeaux conçoit et reprend des sites avec la sécurité intégrée dès le départ.
Questions fréquentes
WordPress est-il sécurisé ?
Oui, le cœur de WordPress est solide : Patchstack n’y a recensé que 6 vulnérabilités de faible priorité en 2025. Le risque vient surtout des extensions, des thèmes et des sites mal entretenus. Un site à jour, avec peu d’extensions et des comptes protégés, est un site sûr.
Pourquoi les sites WordPress se font-ils pirater ?
Principalement à cause d’extensions vulnérables ou abandonnées, de mots de passe faibles ou réutilisés et de mises à jour non faites. Sa popularité (40,1 % du web selon W3Techs) en fait aussi la cible privilégiée des robots d’attaque automatisés.
Quelle est la faille WordPress la plus courante ?
Selon Wordfence, le cross-site scripting (XSS) était le type de vulnérabilité le plus publié en 2024. Patchstack indique que le contrôle d’accès défaillant (broken access control) était le type le plus exploité en 2025. Dans les deux cas, ces failles se trouvent quasi exclusivement dans les extensions.
WordPress est-il moins sûr que Shopify ou Wix ?
Pas par nature. Shopify et Wix sont des plateformes fermées où l’éditeur gère la sécurité du serveur et du code, ce qui simplifie la vie. WordPress est ouvert : vous gagnez en liberté, mais la sécurité dépend de l’entretien du site.
Comment savoir si mon site WordPress a été piraté ?
Les signes les plus fréquents : des pages en japonais dans Google, des redirections vers d’autres sites, des comptes administrateurs inconnus, un avertissement « site dangereux » dans le navigateur ou des e-mails qui partent en spam. Au moindre doute, faites vérifier le site rapidement.
Sources
- Patchstack — State of WordPress Security in 2026 (données 2025)
- Wordfence — 2024 Annual WordPress Security Report
- Sucuri — 2023 Hacked Website & Malware Threat Report
- Sucuri — 2019 Website Threat Research Report
- W3Techs — Usage statistics of content management systems (13/10/2026)
- WordPress.org — Releases (7.1.1, 7.1.2, 7.1.3)
- WordPress Developer — Upgrading WordPress (mises à jour automatiques)
- CNIL — Mots de passe : une nouvelle recommandation

